A perda de controlo de um domínio institucional do site de uma Junta de Freguesia com cerca de 33 mil habitantes pode transformar uma falha administrativa num problema de segurança, com consequências para os serviços públicos, para os trabalhadores e, sobretudo, para os fregueses.
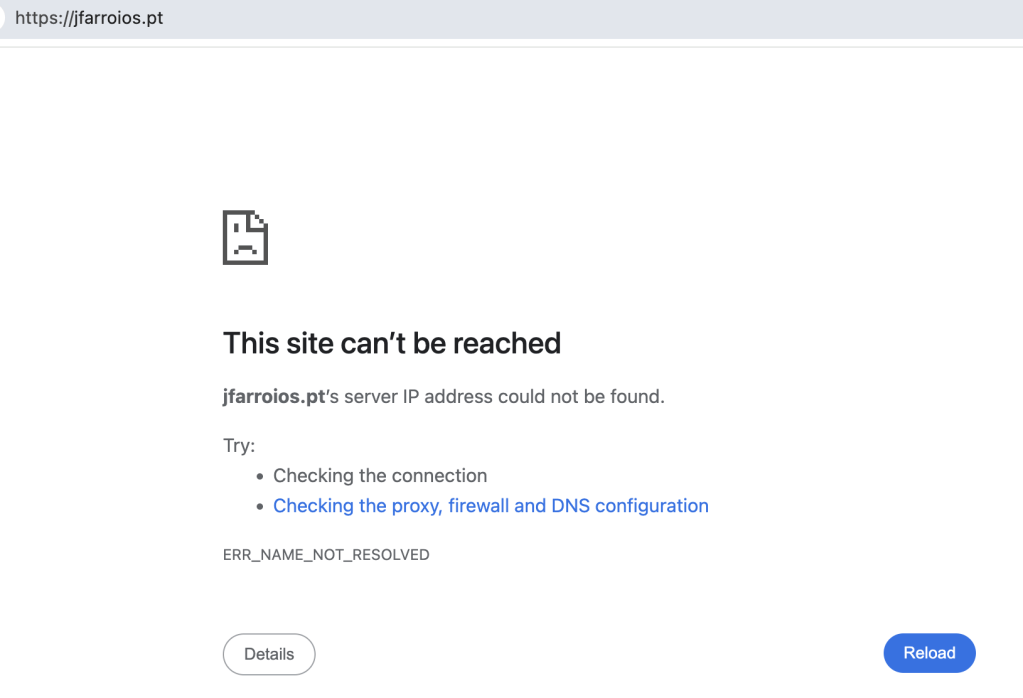
A 7 de Novembro registava-se a indisponibilidade do domínio e o estado Pending-Delete. Não existe, até ao momento, prova de intrusão informática, de sabotagem ou de apropriação da página de Facebook. Esta análise separa, por isso, os factos dos cenários possíveis.
Cinco questões orientam a análise:
- Como é que o domínio chegou à expiração?
- Poderá ter sido uma acção deliberada de um atacante?
- Como poderia a Junta ter evitado a situação?
- O que poderá acontecer aos fregueses se a Junta não recuperar o domínio?
- O que podem aprender, com este incidente, as outras autarquias portuguesas?
O que aconteceu:
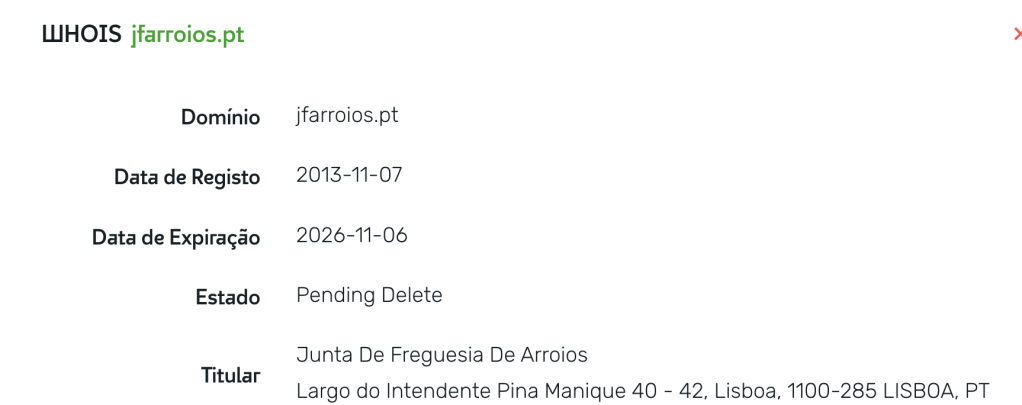
- O domínio jfarroios.pt foi registado em 7 de Novembro de 2013, em nome da Junta de Freguesia de Arroios.
- A data de expiração indicada no WHOIS é 6 de Novembro de 2026.
- A consulta efectuada em 7 de Novembro de 2026 indica o estado Pending-Delete, sem nameservers.
Segundo as regras do registo .PT, a expiração não torna o domínio imediatamente disponível para qualquer pessoa. Há um período adicional de 30 dias para renovação. Durante esse período, o domínio deixa de estar delegado na zona .pt e os serviços associados ficam suspensos. Findo o prazo, se não houver renovação, o domínio é removido e pode ser registado por terceiros.
Isto explica o comportamento observado:
- O site deixa de responder, porque o nome já não é resolvido normalmente através do DNS.
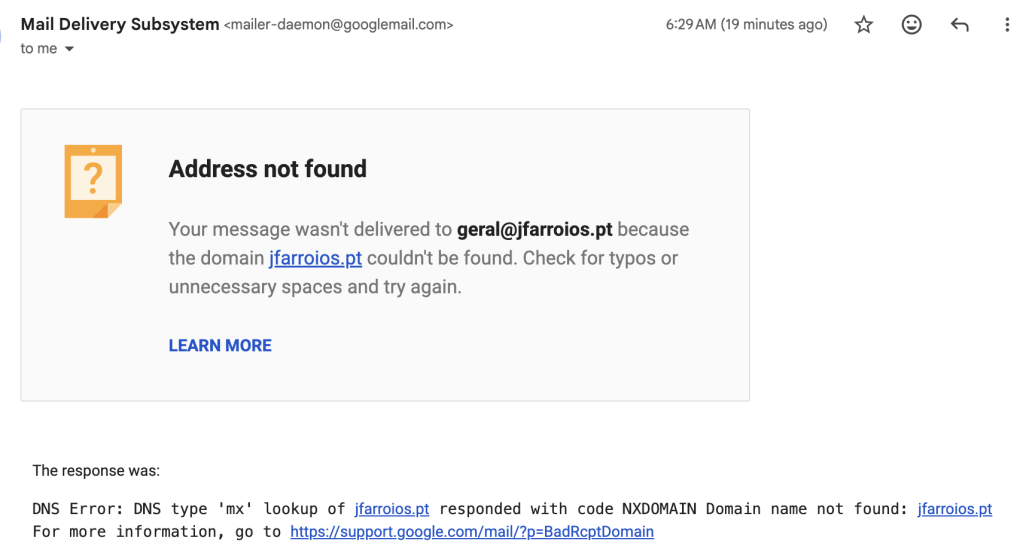
- O correio electrónico deixa de funcionar, porque os servidores de envio não encontram os registos DNS e MX necessários para entregar as mensagens.
- Os endereços institucionais deixam de poder receber comunicações.
Não se trata de uma avaria do servidor web. O problema está num nível anterior: a resolução do próprio nome de domínio.
Prioridade: recuperar o domínio dentro do prazo de recuperação, antes que fique disponível para registo por terceiros.
Como pode isto ter acontecido? Quatro cenários:
Não devemos assumir que a expiração foi acidental nem que foi provocada por um atacante. Há várias explicações tecnicamente possíveis.
Cenário A: Negligência ou falha administrativa
É o cenário mais simples. A Junta registou o domínio em 2013 através de uma entidade gestora, identificada no WHOIS como AMENWORLD. Ao longo de treze anos, a gestão pode ter passado por diferentes funcionários, fornecedores ou responsáveis políticos, sem que alguém assumisse explicitamente a responsabilidade pela renovação.
Sequência possível:
- A entidade gestora envia o aviso de renovação para um endereço que já ninguém acompanha.
- A factura não é paga ou não chega aos serviços financeiros.
- Não existe renovação automática, ou esta falha.
- Ninguém verifica a data de expiração.
- O domínio expira e os serviços são suspensos.
O resultado coincide com o observado: o site desaparece e o correio electrónico fica indisponível. Neste cenário não há necessariamente qualquer ataque. Há uma falha na gestão de um activo digital institucional.
Cenário B: Comprometimento da conta de gestão do domínio
Este cenário já corresponde a um potencial ataque. O atacante não precisa de invadir os servidores da Junta. Basta-lhe aceder à conta usada para gerir o domínio junto da entidade registadora.
Vias possíveis:
- Phishing dirigido: um funcionário recebe uma mensagem falsa, aparentemente da entidade gestora, a pedir validação da conta, pagamento de uma factura ou confirmação de dados, e introduz as credenciais numa página controlada pelo atacante.
- Palavras-passe reutilizadas ou expostas: se o responsável usa a mesma palavra-passe noutros serviços e ela foi exposta numa fuga de dados, o atacante pode experimentá-la na conta de gestão.
- Caixa de correio comprometida: quem controla o endereço que recebe as notificações da entidade registadora acede a avisos de renovação, notificações administrativas e mecanismos de recuperação de credenciais.
- Engenharia social junto da AMENWORLD: o atacante faz-se passar por representante autorizado da Junta e pede alterações aos contactos, às credenciais ou aos dados administrativos.
Dentro da conta, e consoante as permissões e os controlos existentes, o atacante poderia alterar os servidores DNS, modificar contactos, desactivar a renovação ou dificultar a recuperação normal do domínio.
Nota importante: uma alteração maliciosa dos DNS provocaria a indisponibilidade do site e do correio mesmo sem expiração. É por isso necessário consultar o histórico de alterações e os registos da entidade gestora, para saber se houve apenas uma renovação falhada ou também alterações não autorizadas.
Cenário C: Ataque deliberado para provocar a expiração
Cenário mais elaborado, em que o objectivo seria apropriar-se da identidade digital da Junta:
- comprometer a conta de gestão ou a caixa de correio que a administra;
- alterar os contactos de recuperação;
- impedir que os avisos de renovação chegassem aos responsáveis legítimos e interferir com o pagamento;
- esperar pelo fim do período de recuperação previsto nas regras do .PT;
- registar o domínio em nome próprio após a eliminação;
- configurar correio electrónico e um site que imitasse o portal oficial.
As consequências seriam graves: um terceiro passaria a controlar um endereço que os cidadãos reconhecem como da Junta. Este cenário não está demonstrado, nem há evidência de que alguém tenha tentado impedir a renovação.
Cenário D: Ataque independente à página de Facebook
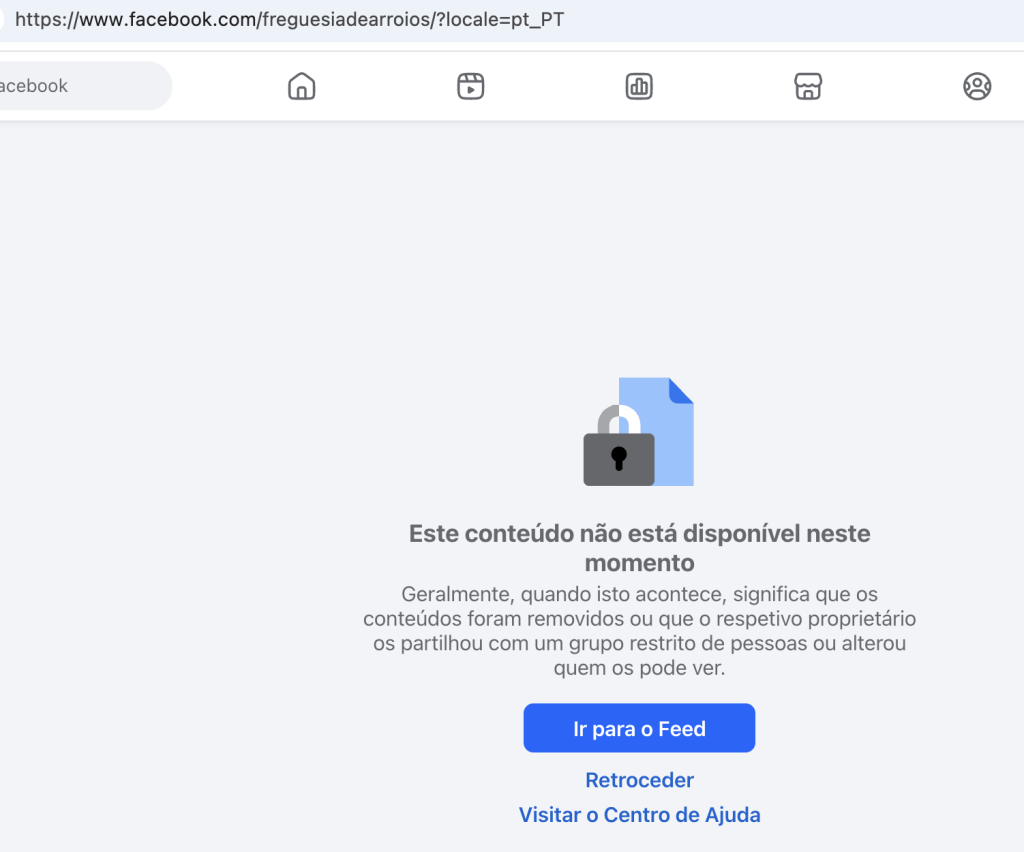
A aparente indisponibilidade da página exige uma investigação separada. Possibilidades:
- um administrador foi vítima de phishing e entregou as credenciais;
- uma sessão foi roubada através de malware ou de uma página falsa de autenticação;
- uma conta pessoal com privilégios de administração foi comprometida;
- alguém com acesso ao Meta Business Manager alterou os administradores, retirou os acessos legítimos ou iniciou a eliminação ou desactivação da página;
- a própria Meta suspendeu a página, ou houve uma decisão administrativa de desactivação.
A expiração de jfarroios.pt não apaga automaticamente uma página de Facebook. Para haver relação entre os dois acontecimentos, seria preciso demonstrar que o atacante comprometeu também uma conta de Facebook ou usou o domínio num processo de recuperação de acesso.
A hipótese de dois incidentes simultâneos estarem relacionados (perda de controlo do domínio e comprometimento de um administrador do Facebook) deve ser investigada, mas pode ser uma mera coincidência.
Como poderia (e deveria) ter sido evitado?
A expiração de um domínio institucional é um risco conhecido e fácil de controlar. Não exige tecnologia sofisticada nem investimento significativo, apenas procedimentos básicos de administração de sistemas.
Gestão do domínio:
- Inventário dos activos digitais: domínios registados, entidade gestora, titular, data de renovação e responsáveis.
- Renovação por três ou cinco anos sempre que possível, reduzindo a dependência de procedimentos anuais.
- Renovação automática, com controlo financeiro que garanta que o pagamento é efectivamente feito.
- Avisos internos com 90, 60, 30 e 7 dias de antecedência.
- Pelo menos um segundo contacto institucional a receber os avisos, além do responsável.
Protecção da conta de registo com:
- Autenticação multifactor (MFA), de preferência com chaves de segurança ou passkeys (se disponíveis).
- Palavra-passe exclusiva e longa, guardada num gestor de credenciais institucional.
- Contactos de recuperação num endereço independente do próprio domínio. Este pormenor é fundamental: se o domínio expirar, a Junta não pode depender de uma caixa de correio que deixou de funcionar para recuperar a conta que gere esse mesmo domínio.
- Registos de auditoria das alterações, controlo dos acessos e procedimentos de autorização para alterar contactos administrativos e servidores DNS.
Protecção do DNS e do correio electrónico:
- Monitorização contínua da disponibilidade do domínio e dos serviços DNS.
- Monitorização de alterações aos registos MX, A, AAAA, NS, TXT e CNAME.
- DNSSEC, que protege contra certas formas de falsificação de respostas DNS, mas não impede a expiração nem a alteração da configuração por um atacante com acesso à conta de registo.
- Políticas de SPF, DKIM e DMARC, para dificultar o uso fraudulento do domínio como remetente.
Protecção das redes sociais:
- Página associada a um Meta Business Manager devidamente administrado.
- Pelo menos dois administradores legítimos, com contas individuais protegidas por MFA.
- Revisão periódica das permissões e retirada de acessos a antigos funcionários e prestadores de serviços quando deixam de precisar deles.
- Conta principal de administração não dependente de um endereço que possa desaparecer com a expiração do domínio.
Continuidade de serviço:
- Plano de continuidade para a indisponibilidade do domínio, do alojamento e do correio electrónico.
- Canal alternativo de comunicação com os cidadãos, alojado num domínio independente e sob controlo institucional, para emergências.
Não é aceitável que a perda de um único domínio deixe uma entidade pública sem qualquer canal electrónico de comunicação funcional.
O que pode acontecer aos fregueses se o domínio não for recuperado?
Esta é a parte mais preocupante. O domínio de uma Junta não é só uma ferramenta de comunicação: é uma referência de confiança para cidadãos, fornecedores, trabalhadores, associações e outras entidades públicas. Quem conseguir registar jfarroios.pt poderá explorar essa confiança.
Apropriação dos endereços institucionais
Enquanto o domínio estiver suspenso, uma mensagem para geral@jfarroios.pt é normalmente devolvida, porque não há resolução DNS que localize o servidor de correio. Se um terceiro registar o domínio e configurar os seus próprios servidores, a situação muda radicalmente: passa a receber as mensagens dirigidas aos antigos endereços, por exemplo geral@, presidencia@, denuncia@ ou secretaria@jfarroios.pt.
O novo titular não recupera as mensagens antigas guardadas nos servidores anteriores. O risco está nas novas mensagens recebidas depois de controlar o domínio.
Recolha de dados pessoais
Um cidadão pode escrever à Junta sobre violência doméstica, uma denúncia de actividade ilegal, um problema de saúde, uma questão habitacional ou um conflito de vizinhança, juntando nome, morada, telefone, fotografias e documentos. O mesmo vale para candidaturas, pedidos de apoio social, procedimentos administrativos e reclamações.
Se o endereço estiver sob controlo de terceiros, esses dados podem ser recolhidos por pessoas não autorizadas. Já não é só uma questão de confidencialidade do correio: pode tratar-se de uma violação de dados pessoais abrangida pelo RGPD.
Falsificação da identidade da Junta
Quem controlar o domínio pode criar um site semelhante ao portal institucional, copiando logótipos, textos, contactos, imagens e formulários públicos do antigo site, e criar endereços que parecem perfeitamente legítimos.
Exemplo hipotético: uma mensagem de geral@jfarroios.pt com o assunto “Actualização dos dados de residente”, a pedir a confirmação de dados pessoais através de um formulário.
O cidadão não teria motivo para desconfiar, porque o endereço é exactamente o que conhece. É um dos perigos mais relevantes da apropriação de domínios institucionais.
Fraudes financeiras
Comunicações falsas sobre taxas, licenças, utilização de espaços públicos, serviços administrativos, pagamentos em atraso ou alegadas coimas, com referências Multibanco, IBAN ou ligações para plataformas de pagamento controladas por terceiros. Quem estiver de facto a tratar de um assunto com a Junta pode acreditar que a comunicação é legítima. O risco estende-se a fornecedores, empreiteiros, associações e prestadores de serviços.
Apropriação de contas noutras plataformas
Muitas plataformas usam o endereço de correio como identificador e como meio de recuperação de credenciais. Se a Junta registou contas externas com endereços @jfarroios.pt, um atacante pode tentar a recuperação de palavra-passe nas plataformas que ainda reconheçam esses endereços: serviços administrativos, gestão documental, alojamento, sistemas de comunicação e redes sociais.
Não significa que consiga entrar: MFA, verificações adicionais e outros mecanismos podem travar a operação. Mas o risco existe e deve ser avaliado. A própria ICANN alerta que perder o controlo de um domínio pode permitir a terceiros receber o correio a ele destinado e explorar a recuperação de credenciais.
Roubo de credenciais através de um falso portal
Uma cópia do antigo portal poderia oferecer formulários para consultar processos, actualizar dados de residentes, pedir documentos e certidões, consultar apoios sociais, apresentar denúncias ou marcar atendimentos. O objectivo seria recolher dados pessoais, números de identificação, contactos, documentos ou credenciais usadas noutros serviços.
O perigo é agravado por se tratar do domínio verdadeiro, e não de uma imitação com erros ortográficos.
Ataques a trabalhadores, autarcas e fornecedores
- Um fornecedor recebe uma mensagem, aparentemente da presidência ou dos serviços administrativos, a pedir a alteração do IBAN para pagamentos futuros.
- Um trabalhador recebe uma falsa instrução para aceder a uma plataforma ou descarregar um documento.
- Uma associação local recebe uma comunicação falsa sobre um apoio ou uma iniciativa.
Estes ataques são particularmente eficazes porque se apoiam em relações institucionais reais.
O que podem aprender as outras autarquias com este incidente:
O caso de Arroios não é um problema exclusivo de uma Junta. Qualquer município ou freguesia que gira um domínio próprio está exposto ao mesmo risco. Várias lições aplicam-se desde já.
1.ª LIÇÃO: O DOMÍNIO É INFRAESTRUTURA CRÍTICA
O domínio sustenta o site, o correio electrónico, a recuperação de contas externas e a confiança dos cidadãos. Deve ser tratado como um activo de segurança, e não como uma despesa administrativa secundária.
2.ª LIÇÃO: VERIFICAR HOJE, NÃO DEPOIS DO INCIDENTE
Cada autarquia pode consultar já o WHOIS oficial do .PT e confirmar a data de expiração, o titular e a entidade gestora dos seus domínios. É uma verificação de minutos que evita semanas de indisponibilidade.
3.ª LIÇÃO: A RESPONSABILIDADE TEM DE TER NOME
Mudanças de executivo, de funcionários e de fornecedores são frequentes nas autarquias. A gestão dos activos digitais deve estar formalmente atribuída a um responsável e a um suplente, e constar dos procedimentos de transição de mandato e de saída de pessoal.
4.ª LIÇÃO: NÃO DEPENDER DO PRÓPRIO DOMÍNIO PARA O RECUPERAR
Os contactos de recuperação da conta de registo, das redes sociais e do Meta Business Manager não podem depender exclusivamente de endereços do domínio que se pretende proteger. Quando esse domínio cai, os mecanismos de recuperação caem com ele.
5.ª LIÇÃO: RENOVAÇÃO E PAGAMENTO À PROVA DE FALHAS
Renovação por vários anos, renovação automática, alertas antecipados para mais do que uma pessoa e um procedimento financeiro que garanta o pagamento. A expiração de um domínio é das falhas mais evitáveis em cibersegurança.
6.ª LIÇÃO: UM CANAL DE RESERVA PREPARADO
Cada autarquia deve saber, antes de precisar, como avisará os cidadãos se perder o site e o correio: que canal usará, quem o controla e como confirmará publicamente a sua autenticidade.
7.ª LIÇÃO: TRATAR A INDISPONIBILIDADE COMO POTENCIAL INCIDENTE
A reacção a um domínio em baixo não deve limitar-se a renová-lo. Deve incluir a preservação dos registos técnicos, a verificação de acessos não autorizados, a avaliação das obrigações perante a CNPD e o CNCS e a comunicação transparente com os cidadãos.
8.ª LIÇÃO: TRANSPARÊNCIA REFORÇA A CONFIANÇA
Explicar publicamente o que aconteceu, o que se sabe e o que ainda está a ser apurado protege os cidadãos contra fraudes e evita especulação. O silêncio deixa espaço a quem queira explorar a confusão.
O QUE A JUNTA DE FREGUESIA DE ARROIOS DEVE FAZER IMEDIATAMENTE
Não basta renovar o domínio e esperar que o site volte. A situação deve ser tratada como um potencial incidente de segurança até se perceber o que aconteceu.
1.ª PRIORIDADE: RECUPERAR O DOMÍNIO
Contactar de imediato a AMENWORLD e o .PT, confirmar o estado administrativo do domínio e iniciar a renovação ou recuperação. As regras em vigor desde 1 de Julho de 2026 prevêem um período adicional de 30 dias, com valor acrescido para a renovação nesse período. Esse período não equivale a uma disponibilização imediata do domínio a terceiros.
2.ª PRIORIDADE: INVESTIGAR A CONTA DE GESTÃO
Pedir à entidade gestora os registos de acesso e de alterações: tentativas de autenticação, alterações de contactos e de DNS, notificações de renovação e histórico de facturação. O objectivo é distinguir uma simples falta de pagamento de uma interferência deliberada na gestão do domínio.
3.ª PRIORIDADE: PROTEGER AS CONTAS INSTITUCIONAIS
Rever correio electrónico, redes sociais, alojamento, plataformas externas e mecanismos de recuperação de credenciais. Verificar em especial a página de Facebook, o Meta Business Manager e todas as contas registadas com endereços @jfarroios.pt.
4.ª PRIORIDADE: PROTEGER OS CIDADÃOS
Divulgar um aviso nos canais que a Junta ainda controla, incluindo o Instagram, as instalações físicas e outros meios institucionais. O aviso deve:
- informar que o site e os endereços de correio estão indisponíveis;
- recomendar que não se forneçam dados pessoais nem se façam pagamentos em resposta a comunicações cuja autenticidade não se possa confirmar;
- indicar um canal alternativo de contacto, devidamente confirmado.
5.ª PRIORIDADE: AVALIAR UMA EVENTUAL VIOLAÇÃO DE DADOS PESSOAIS
Se a investigação identificar acesso não autorizado, divulgação ou perda de dados pessoais, a Junta deve avaliar a notificação à CNPD. O artigo 33.º do RGPD fixa, quando aplicável, o prazo de 72 horas após o conhecimento da violação. Se houver elevado risco para os direitos e liberdades dos cidadãos, pode ser também necessário comunicar aos próprios titulares dos dados, nos termos do artigo 34.º.
Perante indícios de incidente de cibersegurança, deve igualmente ser avaliada a comunicação ao CNCS/CERT.PT.
A simples expiração de um domínio ou a indisponibilidade de um serviço não constituem, por si só, uma violação de dados pessoais.
Publicado nas redes sociais:
⚠️ ALERTA — Cuidado com mensagens em nome da Junta de Freguesia de Arroios
O domínio jfarroios.pt e os respetivos endereços de e-mail (@jfarroios.pt) estão indisponíveis. Enquanto a situação não for resolvida, tenha cuidado com qualquer comunicação que diga ser da Junta de Freguesia de Arroios.
Não confie e não responda se receber:
🔹 Pedidos de dados pessoais (nome, morada, telefone, documentos, fotos)
🔹 Pedidos de pagamento (taxas, licenças, coimas, IBAN, referências Multibanco)
🔹 Links para formulários de “atualização de dados” ou “consultas”
🔹 Mensagens com aparência oficial enviadas de @jfarroios.pt — o domínio pode estar fora do controlo da Junta
O que fazer:
✅ Não clique em links nem forneça dados
✅ Não efetue pagamentos sem confirmar por um canal oficial independente
✅ Confirme sempre a autenticidade junto da Junta por um contacto que já conheça (telefone ou atendimento presencial)
✅ Em caso de dúvida, não responda e reporte
Atenção especial: se enviou recentemente mensagens para endereços @jfarroios.pt com dados pessoais ou documentos, e ainda não obteve resposta, procure confirmação por outro meio.
A situação está a ser acompanhada. Este alerta será atualizado quando houver novidades.
Partilhe esta informação com familiares, vizinhos e associações locais.


Deixe uma Resposta