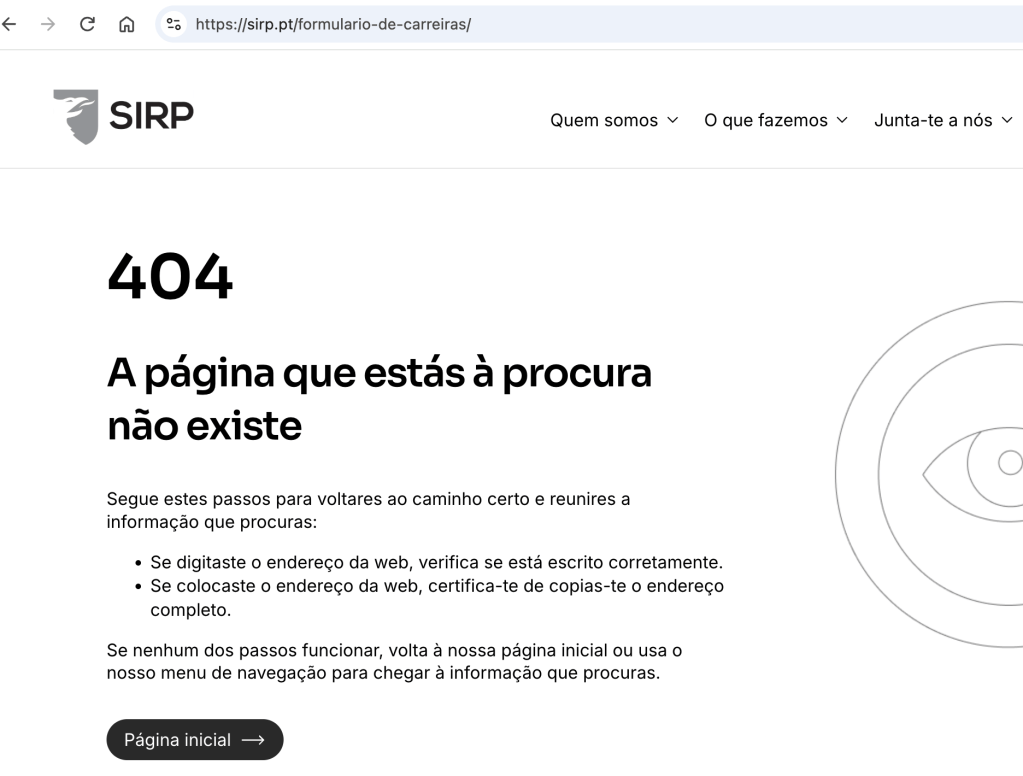
A 6 de outubro de 2026, um atacante afirmou ter obtido cerca de 120 GB de dados associados ao domínio sirp.pt. Segundo a informação divulgada pelo site https://frenchbreaches.com/blog/piratage-au-coeur-du-renseignement-portugais-120-go-de-donnees-revendiques e noticiada pelo https://pplware.sapo.pt/internet/alerta-portugal-hackers-dizem-ter-roubado-120-gb-de-dados-do-sirp/, tratar-se-ía de um conjunto de 312.144 ficheiros, 96 bases de dados, código-fonte de 180 sites, emails, documentos internos e dados pessoais. À data desta publicação, o SIRP não confirmou nem desmentiu publicamente a alegação, não informava nenhuma anomalia ou alterara a sua página em https://sirp.pt/ mas, de facto, quando se clicava naquela que aparenta ter sido a fonte da intrusão devolvia um erro 404 (“página não encontrada”) produto, provavelmente, de uma desativação de emergência após alguém dos serviços ter obtido informação desta fuga:
https://sirp.pt/formulario-de-carreiras
Ao momento, contudo, importa dizer que estas alegações, quantidades e intrusão não passam disso mesmo: de alegações.
A CpC: Cidadãos pela Cibersegurança não teve acesso à publicação original do atacante, não a procurou nem obteve e não visa obter os dados alegadamente divulgados nem tem interesse nos mesmos.
Apesar disso, a amostra exibida como prova da intrusão (com aproximadamente mil registos) parece credível com a tese de que é uma lista de candidaturas a emprego no SIRP (Sistema de Informações da República Portuguesa) apresentando nomes, CC, NIF, contactos, datas de nascimento, moradas, nacionalidade, formação, experiência profissional, motivações e cargos pretendidos no Sistema de Informações. Esta característica credibiliza a alegação: Em dezembro de 2025, o SIRP informou publicamente que a sua campanha de recrutamento recebera mais de 10 mil candidaturas, de mais de 5 mil pessoas: https://eco.sapo.pt/2025/12/15/mais-de-5-000-candidataram-se-a-um-emprego-nas-secretas-portuguesas/
O que pode ter acontecido?
1. A hipótese mais coerente com a informação conhecida é a de um comprometimento da camada web pública do SIRP, nomeadamente do formulário de recrutamento em torno de uma versão não atualizada do WordPress, e não dos seus sistemas classificados nas redes interna do SIRP. A lei, com efeito, determina que os Centros de Dados do SIS e do SIED tenham de ser independentes e sem ligação entre si,e um acesso a dados operacionais a partir de um dos sites exigiria uma falha de segregação grave não havendo sinais de isso tenha acontecido.
2. Uma segunda hipótese decorre da referência a código-fonte de 180 sites, número que não corresponde aos sites conhecidos do SIRP mas pode corresponder ao acesso a sistemas da empresa que desenvolveu o tema do site do SIRP ou um outro parceiro tecnológico.
3. A última possibilidade tem elevada probabilidade de ser a verdade: um exagero… algo muito comum no meio para aumentar o preço do produto e amplificar a atenção algo que, também, faz aumentar o preço dado o facto de se tratar de um ativo de elevado interesse mediático e para outros serviços de infornações estrangeiros.
E aqui chegamos ao ponto crucial desta notícia:
1. O risco mais sério não está no volume de dados, mas na identidade da entidade envolvida: Uma lista de pessoas que quiseram trabalhar nos serviços de informações é muito preciosa para serviços estrangeiros, que podem procurar identificar ou abordar candidatos rejeitados desiludidos com as suas propostas. Tem também valor para burlões, que podem invocar a candidatura para obter dados financeiros ou documentos pessoais fazendo-se passar por funcionários do SIRP. A combinação de número de identificação civil, NIF, data de nascimento e morada facilita ainda a usurpação de identidade.
Em agosto, a CpC chamou a atenção para os riscos da proposta de colocar o Centro Nacional de Cibersegurança sob a tutela do SIRP: https://cidadaospelaciberseguranca.com/2026/08/13/tutela-das-secretas-sobre-a-ciberseguranca-uma-proposta-que-exige-debate-publico-nao-decisao-num-gabinete-politico/. Este caso ilustra uma das assimetrias então referidas: a entidade que pretende supervisionar a cibersegurança nacional está, ela própria, fora do regime de notificação que o CNCS aplica aos restantes organismos públicos.
A CpC dirigiu hoje pedidos de esclarecimento ao Gabinete do Secretário-Geral do SIRP, à Comissão Nacional de Proteção de Dados, ao Centro Nacional de Cibersegurança e ao Conselho de Fiscalização do SIRP. Perguntamos, entre outras coisas, se o incidente ocorreu, que sistemas foram afetados, se existe um fornecedor comum a outras entidades públicas, quem é competente para fiscalizar os dados de candidatos e se estes serão informados.
A CpC propõe que:
1. Os serviços de informações devem ficar sujeitos a um dever claro de notificar incidentes que afetem dados não operacionais, como recrutamento, fornecedores ou sites públicos, a uma entidade independente, e de informar todas as vítimas afetadas.
2. A lei deve dizer expressamente que entidade fiscaliza os dados de candidatos aos serviços de informações.
3. Na primeira fase de recrutamento, deve recolher-se apenas o indispensável, sem número de identificação civil nem NIF e as candidaturas não selecionadas devem ser apagadas num prazo curto e publicamente conhecido.
4. O recrutamento deve funcionar numa plataforma separada do site institucional, com dados cifrados, acesso restrito e auditoria independente.
5. Os fornecedores tecnológicos do Estado devem cumprir os requisitos de segurança do Regime Jurídico da Cibersegurança, mesmo quando o cliente está fora do seu âmbito.
6. Qualquer reorganização da tutela do CNCS deve garantir que nenhuma entidade pública fica, ao mesmo tempo, com poderes de supervisão e isenta de notificação.
Se se candidatou ao SIRP, ao SIS ou ao SIED:
Pode tomar já algumas medidas, sem esperar pela confirmação do incidente a qual, aliás, pode nunca surgir:
1. Desconfie de qualquer contacto que invoque a sua candidatura, sobretudo se lhe pedir documentos, dados ou pagamentos, e confirme sempre através dos contactos oficiais publicados em sirp.pt.
2. Comunique ao SIS qualquer abordagem invulgar relacionada com a candidatura. 3. Altere a palavra-passe do email que usou e ative a autenticação em dois fatores. 4. Esteja atento a créditos, contratos ou contas abertas em seu nome e, se suspeitar de usurpação de identidade, apresente queixa à Polícia Judiciária ou ao Ministério Público.
5. Pode ainda pedir ao SIRP que lhe indique que dados conserva sobre a sua candidatura e por quanto tempo.
6. Não procure nem descarregue os dados alegadamente divulgados. Não o protege e pode constituir crime.
A CpC atualizará este alerta e propostas se e quando existirem mais dados.


Deixe um comentário